Що таке дипфейк і чому технологія стала масовою
Дипфейк — це підроблене відео, аудіо чи зображення, у якому обличчя або голос однієї людини замінено на іншу за допомогою алгоритмів глибокого навчання. Сам термін утворено поєднанням англійських слів deep learning («глибоке навчання») і fake («підробка»). Перші масові випадки таких матеріалів з’явилися восени 2017 року, коли анонімний користувач Reddit опублікував під ніком Deepfakes серію фейкових роликів. Протягом кількох місяців про явище написав журнал Vice, а в січні 2018 року з’явилася програма FakeApp, що дозволяла генерувати підробки на звичайному домашньому комп’ютері з 3–4 ГБ оперативної пам’яті та одним GPU. Історичний матеріал про дипфейк як технологію синтезу зображень показує, що методи перенесення міміки з одного 2D-відео на інше були відомі ще з 2016 року, тобто ґрунт для масового поширення готувався роками.
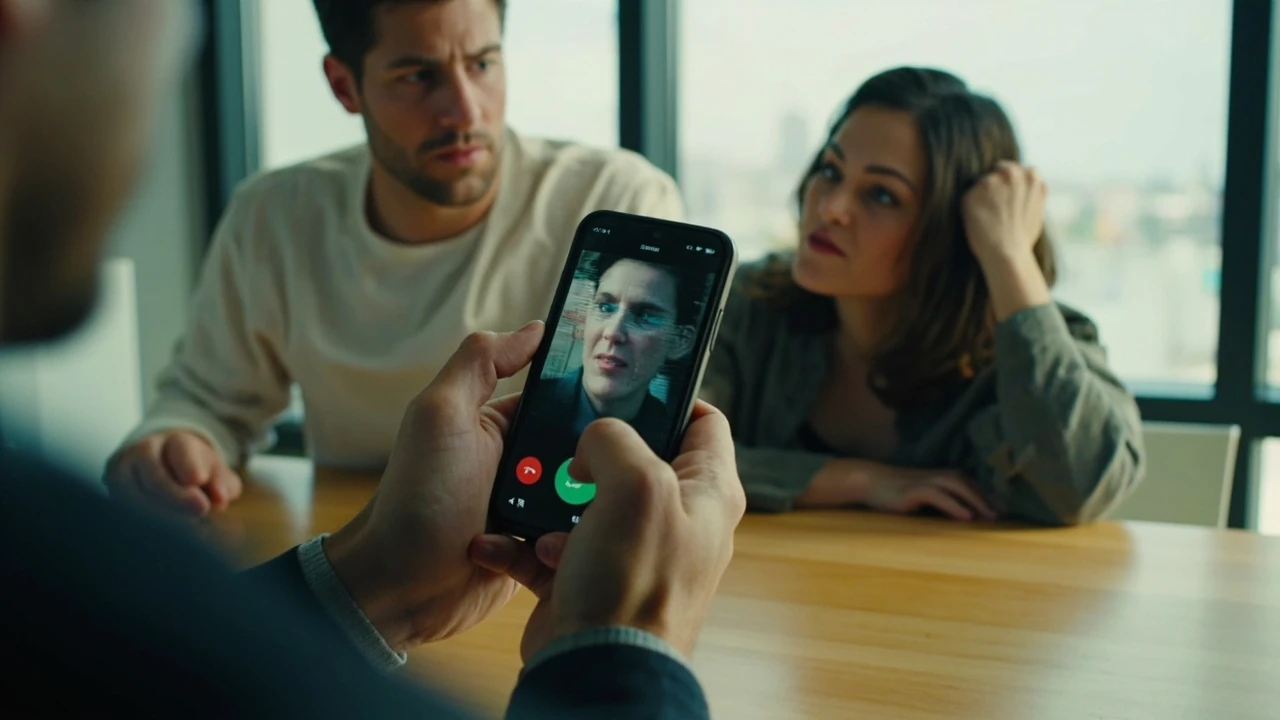
В Україні про реальну загрозу заговорили у лютому 2022 року. Центр протидії дезінформації попереджав, що технологію можуть використати в інформаційно-психологічних операціях під час повномасштабного вторгнення, зокрема для створення фейкових звернень керівництва держави. Один із найгучніших інцидентів стався 24 червня 2022 року: мер Берліна Франциска Ґіффай майже 15 хвилин розмовляла у Zoom із людиною, яка представилася Віталієм Кличком. Лише після розмови стало зрозуміло, що це підробка, адже справжній мер Києва добре володіє німецькою і спілкується нею, а не російською. Епізод показав, що жертвою може стати не лише відома особа, а й пересічний українець, чиє обличчя та голос легко знайти у відкритих джерелах.
Головна небезпека — доступність інструментів. Якщо у 2018 році для базової генерації потрібен був потужний GPU, то сьогодні схожі моделі запускаються у браузері або на смартфоні. Дослідники з Університету Каліфорнії у Берклі ще у серпні 2018 року показали алгоритм, що переносить рухи танцюриста з одного відео на людину зі звичайного ролика. Аналітики ринку кібербезпеки додають: для синтезу голосу вже достатньо 30-секундного зразка з відкритого акаунта. Базовий захист дедалі більше спирається на цифрову гігієну: перевірку джерел, обмеження публічного контенту і звичку не приймати термінові рішення поодинці.
Як влаштована технологія
Більшість сучасних дипфейків побудовано на архітектурі «кодер-декодер». Кодер стискає зображення обличчя до латентного представлення — математичного «зліпка» рис обличчя. Декодери потім відновлюють зображення з цього зліпка. Коли модель тренують на двох різних людях, використовують один спільний кодер і два окремі декодери. Після навчання можна взяти код обличчя A і подати його на декодер, навчений на обличчі B. У результаті виходить відео, де B говорить або рухається так, як A.
Цю технологію дослідники представили ще 2016 року: методи виявлення жестів і перетворення 2D-відео дозволяли обчислювати підроблені мімічні вирази у реальному часі. У серпні 2018 року команда з Університету Каліфорнії у Берклі опублікувала статтю, де алгоритм переносив рухи танцюриста з одного відео на людину зі звичайного ролика. Ці розробки стали основою для сучасних детекторів і водночас — для нових інструментів підробки. А DARPA у 2016 році запустило проєкт MediFor (Media Forensics), мета якого — автоматично оцінювати цілісність медіа і повідомляти, які саме ділянки зображення чи відео були змінені.
Основні етапи створення підробки
- Збір матеріалу: десятки годин відео, сотні фото у високій роздільній здатності, зразки голосу.
- Тренування моделі: від кількох годин на потужному GPU до кількох діб у хмарі.
- Генерація контенту: накладання цільового обличчя або голосу на вихідне відео.
- Постобробка: корекція кольору шкіри, синхронізація аудіо, фінальний рендер.
Де найчастіше трапляються дипфейки
| Сфера | Мета зловмисника | Типові ознаки підробки |
|---|---|---|
| Корпоративний відеозв’язок | Перехопити платіж, отримати доступ до внутрішніх даних | Затримка відповідей, неприродні рухи губ, плаский фон |
| Telegram та соцмережі | Шантаж, провокація, маніпуляція громадською думкою | Розмитість навколо очей, дивна міміка, невідповідне тло |
| Новинні сюжети | Поширити фейкову заяву посадовця чи військового | Лише одне джерело, відсутність підтвердження на офіційних каналах |
| Онлайн-знайомства | Виманити гроші, шантажувати інтимним контентом | Відмова від відеодзвінка, ухиляння від живої розмови |
Як виявити дипфейк самостійно
Жодна побутова перевірка не дає стовідсоткової гарантії, але комбінація простих кроків суттєво знижує ризик. Нижче — методи, які працюють на практиці для звичайного користувача, що не має спеціальної технічної освіти.
Крок 1. Очі та рот
Очі залишаються найслабшою ланкою моделей. Звертайте увагу на відсутність природного кліпання (у нормі 15–20 разів за хвилину), асиметрію зіниць, відблиски, які не збігаються з освітленням сцени. Рот часто виглядає «приклеєним»: рухи губ можуть випереджати аудіо або відставати від нього, а зуби на окремих кадрах розмиваються чи зникають. Це класичні сліди генерації, які важко підробити навіть якісним алгоритмам, особливо на довгих записах понад хвилину.
Крок 2. Шкіра, контури та аксесуари
На стику обличчя і шиї, вух, лінії росту волосся часто видно «пливучі» пікселі, розмитість, невідповідність тону шкіри. Волосся може виглядати однорідним, без окремих пасом. Сережки, окуляри, намиста іноді «зливаються» з обличчям або змінюють форму під час руху голови. Ці дрібні деталі рідко помічають глядачі, які дивляться ролик на ходу, але саме вони часто видають підробку.
Крок 3. Джерело і контекст
Перш ніж пересилати відео далі, знайдіть першоджерело. Офіційні сторінки публічних осіб зазвичай мають позначку верифікації, а їхні заяви з’являються одночасно на кількох платформах. Якщо «вибухова» новина опублікована лише в малому Telegram-каналі без посилань — це привід поставитися критично. Шукайте цитату з фрази у Google, на офіційних сайтах, у перевірених медіа, а також звертайте увагу на дату публікації та коментарі під роликом.
Крок 4. Інструменти походження
Сервіси на кшталт Hive Moderation, Sensity AI та Deepware Scanner дозволяють завантажити ролик і отримати оцінку ймовірності підробки з підсвіткою підозрілих ділянок. Для аудіо існують Resemble Detect і вбудовані функції в корпоративних месенджерах. Жоден інструмент не є бездоганним, але в поєднанні з ручною перевіркою вони дають змогу швидко відсіяти грубі підробки. Варто пам’ятати, що розробники детекторів завжди на крок позаду генераторів: нові моделі з’являються швидше, ніж оновлення сигнатур.
Крок 5. Прості питання співрозмовнику
Якщо вам телефонують у месенджері з проханням терміново переказати кошти, попросіть людину повернути голову на 90 градусів, показати долоню з обох боків, назвати випадкове число чи слово. Більшість моделей погано справляються з різкими ракурсами та довільними діями. Якщо співрозмовник ухиляється від прохань або різко відключається — це серйозний сигнал небезпеки, і розмову варто перервати негайно.
Крок 6. Таймінг і тиск
Зловмисники часто діють вночі, коли складно перевірити інформацію, або у розпал новинного потоку, коли увага читача розмита. Якщо вас просять діяти негайно, без можливості зателефонувати на перевірений номер, це класична ознака шахрайства. Жоден справжній керівник чи родич не образиться на п’ятихвилинну перевірку, а от шахрай її не витримає і спробує тиснути ще більше.
| Ознака | На що дивитися | Як часто трапляється |
|---|---|---|
| Проблеми з очима | Відсутність кліпання, неприродні відблиски | Дуже часто |
| Розмитість на межі обличчя | Артефакти біля вух, шиї, лінії росту волосся | Часто |
| Розсинхрон аудіо й відео | Губи не збігаються з мовленням | Помірно часто |
| Незвичне освітлення | Тінь від обличчя не відповідає сцені | Рідко |
| Помилки в аксесуарах | Окуляри змінюють форму під час руху голови | Помірно часто |
Дипфейк і бізнес: чого очікувати
За даними оглядів ринку кібербезпеки, кожна четверта компанія у світі вже стикалася з атакою із використанням синтетичних медіа. Найпоширеніший сценарій — фейковий відеодзвінок від керівника з проханням переказати кошти на «новий» рахунок. У Гонконзі у 2024 році співробітник великої компанії переказав шахраям близько 25 мільйонів доларів саме після такого дзвінка. Подібні атаки фіксують у фінансовому секторі, енергетиці, логістиці та державному управлінні, і їх кількість зростає щороку.
Українські банки поступово впроваджують багаторівневу верифікацію для великих переказів: підтвердження через окремий канал, дзвінок на перевірений номер, таймаут на операцію. Це працює, але лише за умови, що працівник дотримується процедури. Найслабша ланка — людина, яка поспішає і не хоче «образити» керівника зайвими питаннями. Саме тому у корпоративних тренінгах дедалі частіше відпрацьовують сценарії фейкових дзвінків, а не лише класичного фішингу, і включають такі вправи до програм адаптації нових співробітників.
Що вже зробили у ЄС і США
У Для додаткового контексту ЄС з 2024 року діє AI Act, який класифікує дипфейк-контент як такий, що несе високий ризик, і зобов’язує маркувати його. У США низка штатів — Каліфорнія, Техас, Вірджинія — запровадили кримінальну відповідальність за створення і поширення шкідливих дипфейків. Великі платформи, зокрема Meta, YouTube і TikTok, вимагають маркування синтетичного контенту та видаляють ролики без відповідної позначки. Це знижує масове поширення, але не зупиняє цілеспрямовані атаки у месенджерах, де платформа не контролює трафік.
Українські реалії
В Україні окремого закону про дипфейки поки немає, але їх можна кваліфікувати через статті про шахрайство, порушення права на власне зображення, поширення неправдивої інформації. У 2022 році СБУ заблокувала мережу ботів, які поширювали фейкове відео з «зверненням» Президента. Робота триває, але повільніше, ніж розвиваються самі технології. Тому відповідальність за власну безпеку значною мірою лишається на самому користувачеві, і цей матеріал покликаний дати практичні інструменти, а не абстрактні поради.
Синтетичний голос: окрема загроза
Дипфейк — це не лише відео. Клонування голосу за записами із соцмереж, для якого часто достатньо 30 секунд, дозволяє імітувати близьку людину по телефону. Шахраї телефонують батькам, імітуючи голос дитини, яка «потрапила в біду», і просять терміново переказати гроші. Цей сценарій називають дипфейк-фішингом, і він належить до найшвидкозростаючих видів шахрайства останніх років. Окрім фінансових втрат, жертви отримують емоційну травму: голос рідної людини звучить переконливо, і відмовити у допомозі вкрай важко навіть досвідченим людям.
Захиститися можна просто: домовтеся з близькими про кодове слово, яке жоден шахрай не знатиме. Якщо вам телефонують із проханням про гроші — поставте це слово. Якщо співрозмовник губиться або починає хвилюватися, кладіть слухавку. Обов’язково перевіряйте інформацію через інший канал: зателефонуйте на реальний номер близької людини, напишіть у сімейний чат, спитайте сусідів, якщо йдеться про дитину. Це займає кілька хвилин, але рятує від втрати грошей і нервів, а також знижує ризик повторної атаки на ту ж родину.
Як захистити себе: покроковий план
Крок 1. Зменшіть публічний слід обличчя й голосу
Перегляньте свої соцмережі: чи справді потрібні відкриті фотоальбоми з вашим обличчям у високій роздільній здатності? Закрийте акаунти від публічного перегляду або приберіть найбільш «говорящі» світлини. Те саме стосується голосових повідомлень у загальних чатах і публічних відео з конференцій. Чим менше якісного матеріалу, тим складніше створити переконливий дипфейк на вашу основу, і тим менше шансів потрапити у цільовий список шахраїв.
Крок 2. Налаштуйте приватність месенджерів
Забороніть автоматичне збереження медіа з ваших чатів у загальні папки. Це ускладнює збір матеріалу для тренування моделі. У Telegram, Signal і WhatsApp є відповідні налаштування приватності: автовидалення медіа, обмеження пересилань, заборона збереження у галерею. Їх варто ввімкнути одразу після встановлення застосунку і періодично перевіряти, чи не з’явилися нові параметри, адже розробники регулярно додають додаткові обмеження.
Крок 3. Увімкніть багатофакторну верифікацію
Навіть якщо зловмисник синтезує ваш голос і відео, другий фактор — SMS-код, апаратний ключ, біометрія — має залишатися обов’язковим. Увімкніть його у банку, у робочих акаунтах, у хмарних сервісах. Це не гарантує абсолютний захист, але різко підвищує планку для атакуючого. Оптимально використовувати апаратний ключ або застосунок-автентифікатор, а не SMS, який можна перехопити через підроблену SIM-карту.
Крок 4. Домовтеся з близькими про кодове слово
Це займає дві хвилини, а працює ефективно. Оберіть слово або фразу, яку складно вгадати, і повідомте рідним. У разі дивного дзвінка з проханням про гроші чи особисту інформацію — питайте кодове слово. Шахрай зазвичай не готовий до такої перевірки і завершує розмову. Бажано також періодично змінювати кодове слово і не використовувати його у публічних публікаціях, навіть жартома.
Крок 5. Перевіряйте термінові запити
Якщо вас просять діяти негайно, особливо у фінансових чи службових питаннях, це майже завжди маніпуляція. Покладіть слухавку, зателефонуйте на перевірений номер і перепитайте. Жоден справжній керівник чи родич не образиться на п’ятихвилинну паузу, а ось шахрай її не витримає і спробує посилити тиск. Саме тиск і терміновість — головні інструменти соціальної інженерії, і їх варто сприймати як перший сигнал небезпеки.
Крок 6. Навчіть дітей і старших родичів
Найчастіші жертви — підлітки й люди похилого віку. Поясніть їм, що будь-яке відео чи аудіо в інтернеті може бути підробкою. Розкажіть про кодове слово і покажіть на практиці, як виглядає підозріле повідомлення. Одне пояснення може вберегти від втрати грошей і довіри, а також формує у дитини навичку критичного мислення, яка знадобиться у дорослому житті при роботі з будь-яким медіаконтентом.
Крок 7. Повідомляйте про підозрілий контент
Якщо ви натрапили на дипфейк, який стосується публічної особи або поширюється як «новина», поскаржіться на платформі та надішліть матеріал до Центру протидії дезінформації. Один репорт може зупинити хвилю паніки і допомогти іншим не повторити помилку. Для приватних випадків шантажу варто одразу звертатися до кіберполіції і не видаляти докази: повідомлення, скріншоти, метадані файлів, які допоможуть у розслідуванні.
Майбутнє технології: чого очікувати найближчими роками
Найбільший прорив останніх років стався у сфері real-time дипфейків. Раніше на генерацію якісного відео йшли години; нині окремі моделі працюють у режимі реального часу на звичайному смартфоні. Це відкриває нові можливості для дубляжу фільмів, освітніх застосунків, інклюзивних комунікацій — і водночас створює додаткові ризики для відеоконференцій. Індустрія реагує впровадженням цифрових водяних знаків на рівні камери: провідні виробники смартфонів тестують стандарт C2PA, який дозволяє перевірити, чи є фото чи відео оригінальним і яке походження має файл.
Інший тренс — «детектор як сервіс». Великі хмарні провайдери пропонують API, які автоматично перевіряють вхідний медіаконтент у корпоративних чатах. Це знижує навантаження на співробітників і дозволяє блокувати підозріле відео ще до того, як людина встигне прийняти рішення. Водночас розвиваються відкриті ініціативи: AI Foundation запрошує користувачів надсилати зразки фейків, щоб навчати алгоритми на реальному матеріалі, а не лише на синтетичних прикладах, і формувати репрезентативні датасети для детекторів.
Поширені запитання
Що таке дипфейк простими словами?
Це відео, аудіо або зображення, у якому за допомогою штучного інтелекту обличчя чи голос однієї людини замінено на іншу. Технологія побудована на глибокому навчанні й активно поширюється з 2017 року, коли перші зразки з’явилися на Reddit і швидко привернули увагу технологічних медіа.
Як відрізнити справжнє відео від дипфейку?
Звертайте увагу на кліпання очей, рухи губ, відблиски на шкірі та аксесуарах, розмитість на межі обличчя і шиї. Додатково перевіряйте джерело: чи з’явився ролик на офіційних сторінках, чи є підтвердження у перевірених медіа, чи немає ознак монтажу на стиках кадрів, чи збігається звуковий фон із заявленим місцем події.
Чи можна створити дипфейк на звичайному телефоні?
Так, сучасні мобільні застосунки дозволяють генерувати прості підробки за кілька хвилин. Якісний real-time дипфейк потребує потужнішого пристрою або хмарного сервісу, але поріг входу знижується з кожним роком, і базові моделі доступні навіть на смартфонах середнього рівня без спеціального обладнання.
Чи є дипфейк незаконним в Україні?
Окремого закону про дипфейк поки немає. Відповідальність настає за статтями про шахрайство, порушення права на власне зображення, поширення неправдивої інформації — залежно від конкретного випадку і завданої шкоди. На практиці це означає, що постраждалим доводиться доводити факт підробки і наслідки через суди та кіберполіцію, збираючи технічні експертизи.
Що робити, якщо я знайшов дипфейк із собою?
Зберіть докази: скріншоти, посилання, дату публікації, контакти свідків. Зверніться до кіберполіції через офіційний сайт, подайте скаргу на платформі, де поширено контент, і за потреби зафіксуйте порушення нотаріально. Якщо йдеться про шантаж, не йдіть на контакт із вимагачем і одразу звертайтеся до правоохоронців, не видаляючи жодних файлів.
Чи допомагають водяні знаки на фото захиститися?
Частково. Видимий водяний знак ускладнює використання світлин для тренування моделі, але не унеможливлює його. Додатково варто обмежити доступ до своїх акаунтів, не публікувати надто якісні матеріали у відкритому доступі та час від часу переглядати, хто зберіг ваші фото в альбоми, а також перевіряти налаштування приватності після кожного оновлення застосунку.
Які професії найбільше ризикують через дипфейки?
Найбільше — топменеджери, фінансові директори, публічні особи та журналісти. У зоні ризику також звичайні громадяни, чиї голоси й обличчя легко знайти у відкритих джерелах: корпоративні відео, інтерв’ю, навчальні записи. Шахраї дедалі частіше цілять у бухгалтерів, кадровиків і секретарів, які мають доступ до платежів і можуть діяти без додаткової перевірки в авральному режимі.
Чи зникнуть дипфейки найближчим часом?
Ні. Технологія розвивається швидше, ніж законодавство і засоби захисту. Дипфейки, найімовірніше, стануть частиною повсякденного медіа-середовища, а завдання суспільства — навчитися їх розпізнавати, обмежувати шкідливе використання і розвивати культуру критичного мислення, починаючи зі шкільних програм і закінчуючи корпоративними тренінгами.
Як пояснити дипфейк дитині?
Скажіть, що це «відео-маска»: комп’ютер одягає одне обличчя на інше, як у Snapchat, але набагато якісніше. Поясніть, що не всьому, що бачиш в інтернеті, можна вірити, і навчіть перевіряти інформацію через дорослого, перш ніж реагувати на емоційне відео чи повідомлення, особливо якщо йдеться про гроші, секрети чи термінові прохання.
Чи працюють детектори дипфейків у 2026 році?
Так, але з обмеженнями. Жоден інструмент не дає стовідсоткової точності, особливо з новими моделями генерації. Детектори варто використовувати як один з етапів перевірки, а не як єдиний спосіб підтвердження. Найкращий результат дає поєднання автоматичних сервісів, ручного аналізу і перевірки джерела, а також постійне оновлення баз сигнатур у корпоративних системах безпеки.
Дипфейк — інструмент, який сам по собі нейтральний, але в руках шахраїв стає зброєю. Найкращий захист — не техніка, а звичка перевіряти, не поспішати з рішеннями та обмежувати публічність особистих даних. Сім кроків із цього матеріалу варто зробити частиною щоденної цифрової гігієни: це знижує ризик і водночас не потребує спеціальних знань чи витрат, а лише кількох хвилин уваги щоранку.
Залишити відповідь